Még meg sem jelent a GTA VI, de a csalók már lecsaptak a játékosokra
2026.11.18.
A videójátékosok körében óriási az érdeklődés a megjelenő Grand Theft Auto VI (GTA VI) iránt, a kiberbűnözők pedig már most igyekeznek hasznot húzni a várakozásból. Az ESET kiberbiztonsági szakértői több tucat olyan kártékony fájlt azonosítottak, amelyek GTA VI-hoz kapcsolódó tartalomnak álcázzák magukat. A csalók hamis letöltésekkel, kiszivárgott játékverzióknak álcázott fájlokkal, valamint nem létező béta- és korai hozzáférési lehetőségekkel próbálják rávenni a rajongókat arra, hogy kártékony programokat telepítsenek vagy megadják személyes adataikat.
A valódi játék helyett adatlopó vírus érkezhet
Az egyik támadás során a Rockstar Games hivatalos weboldalát lemásoló oldalakon kínáltak letöltésre egy nem létező GTA VI demót. A Play Now gombra kattintva a felhasználók egy mindössze 1,1 MB méretű telepítőfájlt tölthettek le, amely a Vidar nevű adatlopó kártevőt tartalmazta. Erről az adatlopóról az ESET már 2024-ben beszámolt és megállapította, hogy a kártevő képes volt rögzíteni a billentyűleütéseket, valamint ellopni a böngészőben tárolt hitelesítő adatokat és a kriptotárcák adatait. A program 19 különböző böngészőből, köztük a Chrome, az Edge, a Firefox és az Opera alkalmazásokból próbálta megszerezni az elmentett jelszavakat, az automatikus kitöltéshez használt adatokat és az FTP-belépési információkat. Különösen veszélyesek lehetnek az ellopott munkamenet-sütik is, amelyek segítségével a támadók bizonyos esetekben a jelszó vagy a kétfaktoros hitelesítési kód újbóli megadása nélkül is hozzáférhetnek a felhasználói fiókokhoz.
Egy másik támadásban a csalók több mint 100 GB-os, GTA VI-nak álcázott fájlokat terjesztettek, hogy azok mérete is a valódi videojáték benyomását keltse. A letöltések azonban a játék helyett többek között távoli hozzáférést biztosító trójai programokat, adatlopó kártevőket és egy olyan programot tartalmaztak, amely a fertőzött számítógép fájljait titkosította vagy véletlenszerű adatokkal írta felül. Egyes kártevő változatok távoli hozzáférést biztosító programot tartalmaztak, amellyel a támadók kémkedhetnek, adatokat lophatnak.
Az ESET szakértői által azonosított gyanús fájlnevek között olyanok is szerepelnek, mint a „gta6 beta early access.exe”, a „GTA6 Leaks.exe” vagy a „GTA6.apk”. Ezek mind a játék iránti érdeklődést, illetve a rajongók által remélt, de hivatalosan meg nem jelenő verziókra (Windows PC és Android) utalnak. A Netcraft szakértői egy másik, CyberLeek néven hirdetett hamis játékverziót is vizsgáltak: az egyik oldalról letölthető „GTAVI.exe” fájlt a VirusTotal 68 biztonsági motorja közül 34 trójai programként azonosította.
A nem létező korai hozzáférés is csapda lehet
A csalások másik jellemző formája, amikor a kiberbűnözők hamis webáruházakon vagy közösségi oldalakon keresztül kínálnak exkluzív hozzáférést, béta- vagy demó verziót. A Rockstar egyelőre kizárólag PlayStation 5 és Xbox Series X és S konzolokra jelentette be a játékot, PC-s vagy mobilverzióról, játszható demóról és korai hozzáférési programról nem adott hivatalos hírt.
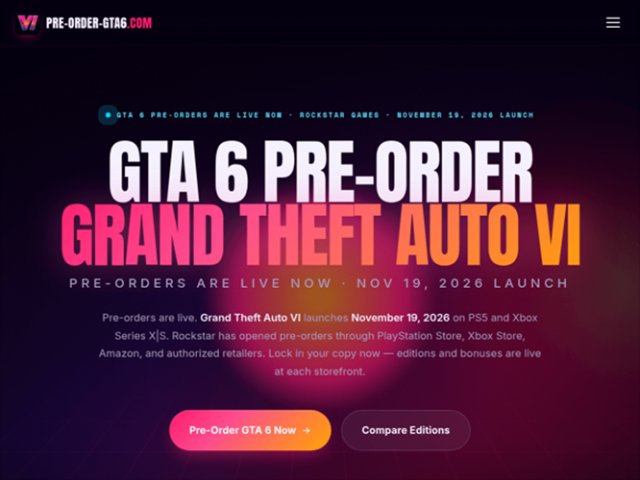
Egy gyanús, GTA VI-előrendelést kínáló weboldal példája
Csaló oldalak akár 250 dollárért ígértek exkluzív hozzáférést és kizárólag kriptovalutában fogadták el a fizetést. A kriptovaluta elküldése után a vásárlóknak meg kellett várniuk a fizetés visszaigazolását, majd meg kellett adniuk a tranzakcióazonosítójukat a letöltés „feloldásához”. A weboldalon QR-kódok, fizetés-visszaigazoló üzenetek és egy feltűnő letöltési gomb is szerepelt, így a fizetési folyamat teljesen működőképesnek tűnt. Egyetlen dolog hiányzott: maga a játék. Az ilyen tranzakciók különösen kockázatosak, mivel a bankkártyás vásárlásokkal ellentétben a kriptovaluta-átutalások esetén a pénz nem szerezhető vissza.
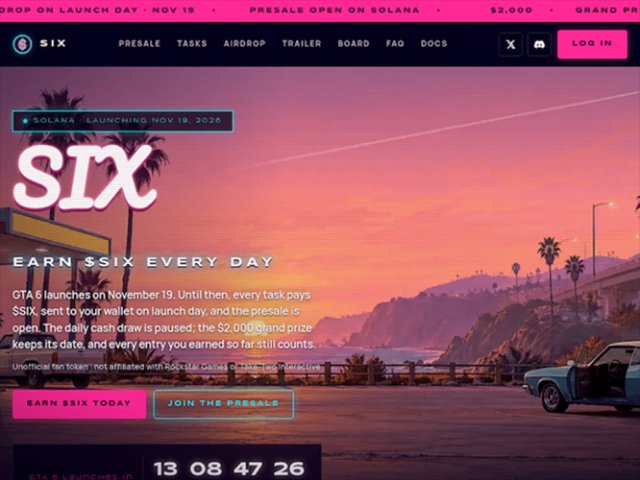
Kriptovalutás előértékesítést kínáló kártékony weboldal
A játék megjelenése körüli előrendelések és az előzetes letöltés szintén újabb lehetőséget teremthetnek a csalóknak. Hamis üzenetekben arra hivatkozhatnak, hogy sikertelen volt a letöltés, törölték az előrendelést, vagy a játék aktiválásához további adatok megadása szükséges. A Black Friday és az ünnepi vásárlási időszak közeledtével pedig a gyanúsan olcsó játékok, ajándékkártyák és konzolcsomagok is egyre vonzóbb csalik lehetnek.
Az ESET telemetriai adatai jól mutatják, milyen kiterjedtté vált az ehhez kapcsolódó webes infrastruktúra: több ezer olyan domaint regisztráltak, amelyek GTA VI-hoz kapcsolódó kifejezéseket használnak, vagy a Rockstar Games nevével élnek vissza.
Hogyan védekezhetünk a GTA VI-hoz kapcsolódó csalások ellen?
Egy népszerű játék megjelenése körüli izgalom könnyen elterelheti a figyelmet a gyanús ajánlatokról. Az ESET kiberbiztonsági szakértői ezért az alábbi óvintézkedéseket javasolják:
• Csak hivatalos forrásból töltsünk le! A játékot kizárólag a PlayStation Store, a Microsoft Store, a Rockstar Games Store vagy megbízható viszonteladók kínálatából szerezzük be.
• Ne dőljünk be a túl jó ajánlatoknak! A szokatlanul alacsony árak, az ingyenes letöltések és az exkluzív korai hozzáférést ígérő ajánlatok gyanúra adnak okot, mindig szólaljon meg a vészcsengő a fejünkben.
• Ellenőrizzük a weboldalakat, nézzük meg az URL-t! A professzionális megjelenés és a hivatalosnak tűnő logók önmagukban nem garantálják egy oldal hitelességét.
• Ne fizessünk ismeretlen eladóknak kriptovalutával vagy ajándékkártyával! Ezeknél a fizetési módoknál nem lehet, vagy különösen nehéz visszaszerezni az elveszített összeget.
• Ne kattintsunk kéretlen, gyanús értesítések linkjeire! Az előrendeléssel vagy letöltéssel kapcsolatos problémákat mindig a konzol hivatalos áruházában vagy saját fiókunkban ellenőrizzük.
• Ellenőrizzük a hivatalos információkat! A Rockstar egyelőre kizárólag PlayStation 5 és Xbox Series X és S konzolokra jelentette be a játékot, PC-s vagy mobilverzióról, játszható demóról, bétáról és korai hozzáférési programról nem adott hírt. Minden olyan ajánlat, amely ezek valamelyikét ígéri, gyanús.
• Tartsuk naprakészen operációs rendszerünket, böngészőnket és biztonsági szoftverünket, és ne hagyjuk figyelmen kívül a gyanús webhelyekkel vagy letöltésekkel kapcsolatos figyelmeztetéseket. Egy megbízható védelmi szoftver a gyanús hivatkozásokat és linkeket kiszűri, még mielőtt azok gondot okoznának. Az ESET ingyenes Linkellenőrzőt is biztosít, amellyel ellenőrizheti a gyanús linkeket, mielőtt megnyitná őket.
Ha mégis gyanús fájlt futtattunk vagy megadtuk adatainkat egy nem biztonságos weboldalon, fontos, hogy gyorsan cselekedjünk: vizsgáljuk át az érintett eszközt biztonsági szoftverrel, tiszta eszközről változtassuk meg a jelszavainkat, és léptessük ki az összes aktív munkamenetet. Ha fizetési adatainkat is megadtuk, értesítsük a bankunkat.
A GTA VI megjelenése körüli várakozás jó lehetőség a csalók számára, de egy kis odafigyeléssel és a hivatalos források ellenőrzésével elkerülhetjük, hogy a várva várt játék helyett kártevő kerüljön a számítógépünkre vagy elvigyék a számlánkról a pénzünket.
English Summary
Cybercriminals are taking advantage of the huge anticipation surrounding the upcoming release of Grand Theft Auto VI (GTA VI) by spreading fake downloads, malware and fraudulent early access offers. ESET cybersecurity experts have identified numerous malicious files disguised as game demos, leaked versions and beta releases. Some of these downloads contain information-stealing malware, such as Vidar, which can steal passwords, browser data, cryptocurrency wallet information and session cookies. Other fake game files may install remote access trojans or ransomware, allowing attackers to spy on users, steal data or damage their files. Scammers are also offering non-existent exclusive access for up to $250, often accepting cryptocurrency payments that cannot be recovered. ESET warns that Rockstar Games has only officially announced the game for PlayStation 5 and Xbox Series X|S, with no confirmed PC or mobile versions, demo or early access programme. To stay safe, users should only download games from official sources, avoid suspicious links and offers, verify website addresses, keep their software updated and use reliable security solutions.